El asedio invisible: Por qué tu web sufre miles de ataques de contraseñas al día (y no te das cuenta)
¿Tu página web está lenta y no sabes por qué? Descubre cómo los ataques de fuerza bruta asfixian tu servidor y cómo DapSite bloquea a los hackers automáticamente.
En resumen
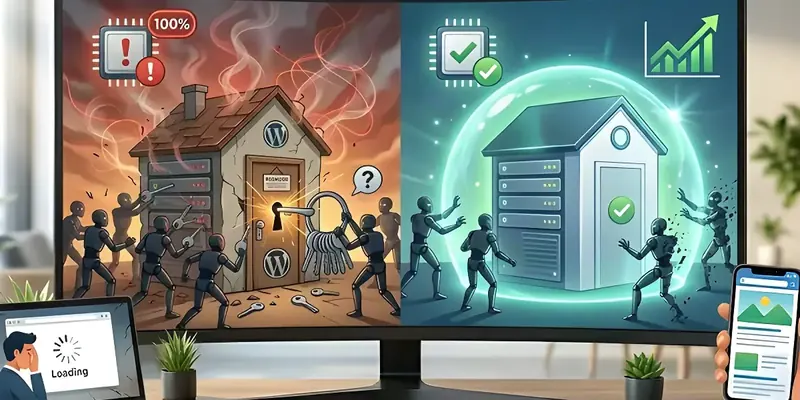
Un ataque de fuerza bruta es un robot que prueba miles de combinaciones de usuario y contraseña en tu web. Aunque no acierte, consume memoria y procesador hasta volverla lenta o tumbarla. Un firewall de aplicaciones (WAF), el límite de intentos fallidos y una URL de acceso oculta frenan a los bots.
Imagina que un grupo de ladrones se para frente a la puerta principal de tu negocio, saca un llavero con un millón de llaves diferentes y empieza a probar una por una en la cerradura, a una velocidad de mil llaves por segundo. En el mundo físico, llamarías a la policía de inmediato.
En el mundo digital, este asedio ocurre las 24 horas del día, los 7 días de la semana, contra la “puerta trasera” de tu página web. Se le conoce como Ataque de Fuerza Bruta.
En DapSite, cuando analizamos los registros de seguridad de clientes nuevos, siempre encontramos lo mismo: miles de intentos de inicio de sesión fallidos desde países como Rusia, China o Europa del Este. Aquí te explicamos qué buscan estos robots invisibles y por qué están asfixiando tu servidor sin que lo sepas.
Los 3 daños colaterales de un asedio constante
Incluso si tienes una contraseña fuerte y los bots no logran adivinarla, el simple hecho de que estén “golpeando la puerta” genera problemas graves para tu negocio:
1. Agotamiento del Servidor (Lentitud Extrema)
Tu servidor tiene una cantidad limitada de energía (Memoria RAM y CPU). Si tu servidor tiene que procesar, evaluar y rechazar 500 intentos de contraseña por minuto, estará tan ocupado defendiendo la puerta que no le quedará energía para cargar la página web a tus clientes reales. El resultado es una web extremadamente lenta o caída.
2. Bloqueo de tu propio acceso
Muchos sistemas de seguridad básicos bloquean la puerta si hay demasiados intentos fallidos. El problema es que, como el bot intentó entrar mil veces, el sistema entra en pánico y bloquea el acceso para todos. Cuando tú intentas entrar legítimamente para publicar un artículo o revisar un pedido, te encuentras con un mensaje de error y te quedas fuera de tu propia web.
3. La inevitable intrusión
Si tu usuario es “admin” o tu contraseña es algo parecido a “Empresa2024” o el nombre de tu mascota, es solo cuestión de tiempo. Los diccionarios de los bots contienen miles de millones de contraseñas filtradas. Si la tuya está ahí, el bot logrará entrar y tomará el control total de tu negocio digital en milisegundos.
El escudo perimetral de DapSite (WAF)
Tener una buena contraseña ya no es suficiente. Necesitas un guardia de seguridad en la puerta que reconozca a los bots y los expulse antes de que siquiera toquen la cerradura.
Con los Planes de Soporte de DapSite, implementamos seguridad de nivel empresarial (Firewall de Aplicaciones Web o WAF) para que los ladrones ni siquiera encuentren la puerta:
| El Problema | Sin protección (Hosting Básico) | La Defensa de DapSite |
|---|---|---|
| Ataques de Fuerza Bruta | Tu servidor procesa cada intento, ralentizando tu web hasta colapsar. | Bloqueamos automáticamente cualquier IP (computadora) que falle la contraseña más de 3 veces. |
| La puerta expuesta | Todo el mundo sabe que tu entrada esta publica | Ocultamos tu puerta de acceso. Cambiamos la URL a una secreta que solo tú y tu equipo conocen. Los bots atacarán una pared vacía. |
| Tráfico malicioso global | Bots de países sospechosos consumen tu ancho de banda. | Geobloqueo y filtros inteligentes que rechazan el tráfico basura en la frontera del servidor. |
Conclusión: Detén a los intrusos en la frontera
No dejes que tu servidor desperdicie recursos valiosos peleando contra robots invisibles. Tu infraestructura debe estar dedicada 100% a atender a tus clientes y procesar ventas, no a rechazar contraseñas.
¿Has notado que tu web se pone muy lenta en ciertos momentos del día sin razón aparente?
Podrías estar bajo un ataque de fuerza bruta ahora mismo. Con un Plan de Soporte DapSite, instalamos un escudo invisible que repele a los hackers, oculta tus accesos y libera a tu servidor del estrés, para que tu web siga rápida y sea mucho más difícil de atacar.
Si tu sitio ya muestra señales de infección, como redirecciones extrañas, spam o avisos de Google, conoce nuestro servicio para recuperar un sitio web hackeado.
Preguntas frecuentes
¿Qué es un ataque de fuerza bruta?
Es un intento automatizado de entrar a tu web probando combinaciones de usuario y contraseña una tras otra, a gran velocidad, hasta dar con la correcta. Lo ejecutan robots que trabajan las 24 horas contra la página de inicio de sesión. Es como si alguien probara un llavero con un millón de llaves en la cerradura de tu negocio, a razón de mil llaves por segundo.
¿Por qué mi web se pone lenta sin razón aparente?
Una posible causa es un ataque de fuerza bruta en curso. Tu servidor tiene una cantidad limitada de memoria y procesador, y si debe procesar y rechazar cientos de intentos de contraseña por minuto, le quedan pocos recursos para mostrar la página a tus clientes reales. El resultado puede ser una web muy lenta en ciertos momentos del día, o directamente caída.
¿Basta con tener una contraseña fuerte?
Ya no es suficiente. Una buena contraseña evita que el robot adivine tu clave, pero no impide que siga golpeando la puerta y agotando los recursos del servidor. Por eso conviene sumar defensas: evitar usuarios como «admin», limitar los intentos fallidos, ocultar la URL de acceso y filtrar el tráfico malicioso con un firewall antes de que llegue a tu web.
¿Qué es un firewall de aplicaciones web (WAF)?
Es un guardia de seguridad que se pone delante de tu web, reconoce el tráfico de bots y lo expulsa antes de que toque la cerradura. Puede bloquear las direcciones IP que fallan la contraseña varias veces y rechazar el tráfico basura en la frontera del servidor. La seguridad de los planes de DapSite incluye firewall, antimalware y antispam, además de protección proactiva contra amenazas.